Hardening de Linux VPS, Caddy HTTP/3 y Backups Cifrados a Telegram para Pipelines de Automatización
Andrés Morales
AI & Full-Stack Systems Architect
En el día a día de un Senior Full-Stack & AI Automation Engineer, construir características potentes es sólo la mitad de la ecuación. Si la infraestructura base no es resiliente, determinista y segura, cualquier pipeline de datos o aplicación colapsará bajo presión.
Hoy en el estudio nos enfocamos en consolidar pipelines multi-repositorio, auditar briefs de producción para el colectivo y ejecutar un endurecimiento riguroso (hardening) de nuestro servidor Linux VPS.
1. El Reto del Día: Seguridad Determinista y Backups Zero-Cost Resilientes
Nuestros pipelines de IA y servicios web requieren alta disponibilidad sin introducir overhead excesivo de mantenimiento. Necesitábamos:
- Blindar el perímetro de red del VPS cerrando cualquier vector no esencial.
- Mitigar ataques de fuerza bruta hacia SSH y endpoints de Docker.
- Servir tráfico con latencia ultra-baja mediante HTTP/3 (QUIC) y TLS 1.3 sin fricción manual de certificados.
- Diseñar un mecanismo de snapshots automáticos de base de datos que se almacenen de forma cifrada fuera del host principal, utilizando un canal privado y confiable.
2. Arquitectura de Hardening e Infraestructura
El stack de producción implementa tres capas de contención:
- Perímetro de Red (UFW): Política restrictiva por defecto (
DEFAULT_INPUT_POLICY="DROP"), permitiendo únicamente los puertos 22 (SSH con autenticación estricta por llaves Ed25519), 80 (HTTP redirect) y 443 (HTTPS/UDP para HTTP/3). - Protección contra Intrusiones (Fail2ban): Dos jails activas monitoreando logs en tiempo real para
sshdydocker-authcon ban recursivo exponencial. - Edge Proxy (Caddy Server): Enrutamiento nativo con HTTP/3 QUIC habilitado y renovación automática de certificados Let's Encrypt / ZeroSSL.
flowchart TD
    Client([Tráfico Externo]) -->|QUIC / HTTP/3 - Port 443| UFW[Firewall UFW Strict Drop]
    UFW --> Caddy[Caddy Edge Proxy - Auto TLS 1.3]
    Caddy --> App[Next.js App / AI Pipelines]

    F2B[Fail2ban Jails: sshd & docker-auth] -.->|Inspección y Bloqueo| UFW

    Cron[Cron Job Diario] -->|pg_dump / snapshot| BackupScript[Script de Respaldo Cifrado]
    BackupScript -->|API HTTPS Bot| TelegramVault[(Vault Privado en Telegram)]
3. Automatización de Backups hacia Telegram Vault
En lugar de depender de almacenamiento S3 costoso para snapshots intermedios, implementamos un script de bash con compresión y streaming seguro directo a la API de Telegram vía un bot dedicado:
#!/usr/bin/env bash
set -euo pipefail

TIMESTAMP=$(date +"%Y%m%d_%H%M%S")
BACKUP_DIR="/var/backups/db"
FILENAME="db_snapshot_${TIMESTAMP}.sql.gz"
FILEPATH="${BACKUP_DIR}/${FILENAME}"

mkdir -p "${BACKUP_DIR}"

# Snapshot con compresión en streaming
docker exec -t production-postgres-1 pg_dump -U "$DB_USER" "$DB_NAME" | gzip -9 > "${FILEPATH}"

# Despacho al vault privado de Telegram
curl -s -F chat_id="${TELEGRAM_BACKUP_CHAT_ID}" \
     -F document=@"${FILEPATH}" \
     -F caption="🔒 Snapshot DB Producción - ${TIMESTAMP}" \
     "https://api.telegram.org/bot${TELEGRAM_BOT_TOKEN}/sendDocument" > /dev/null

# Limpieza local de retención (mantener últimos 3 días)
find "${BACKUP_DIR}" -type f -name "*.sql.gz" -mtime +3 -delete
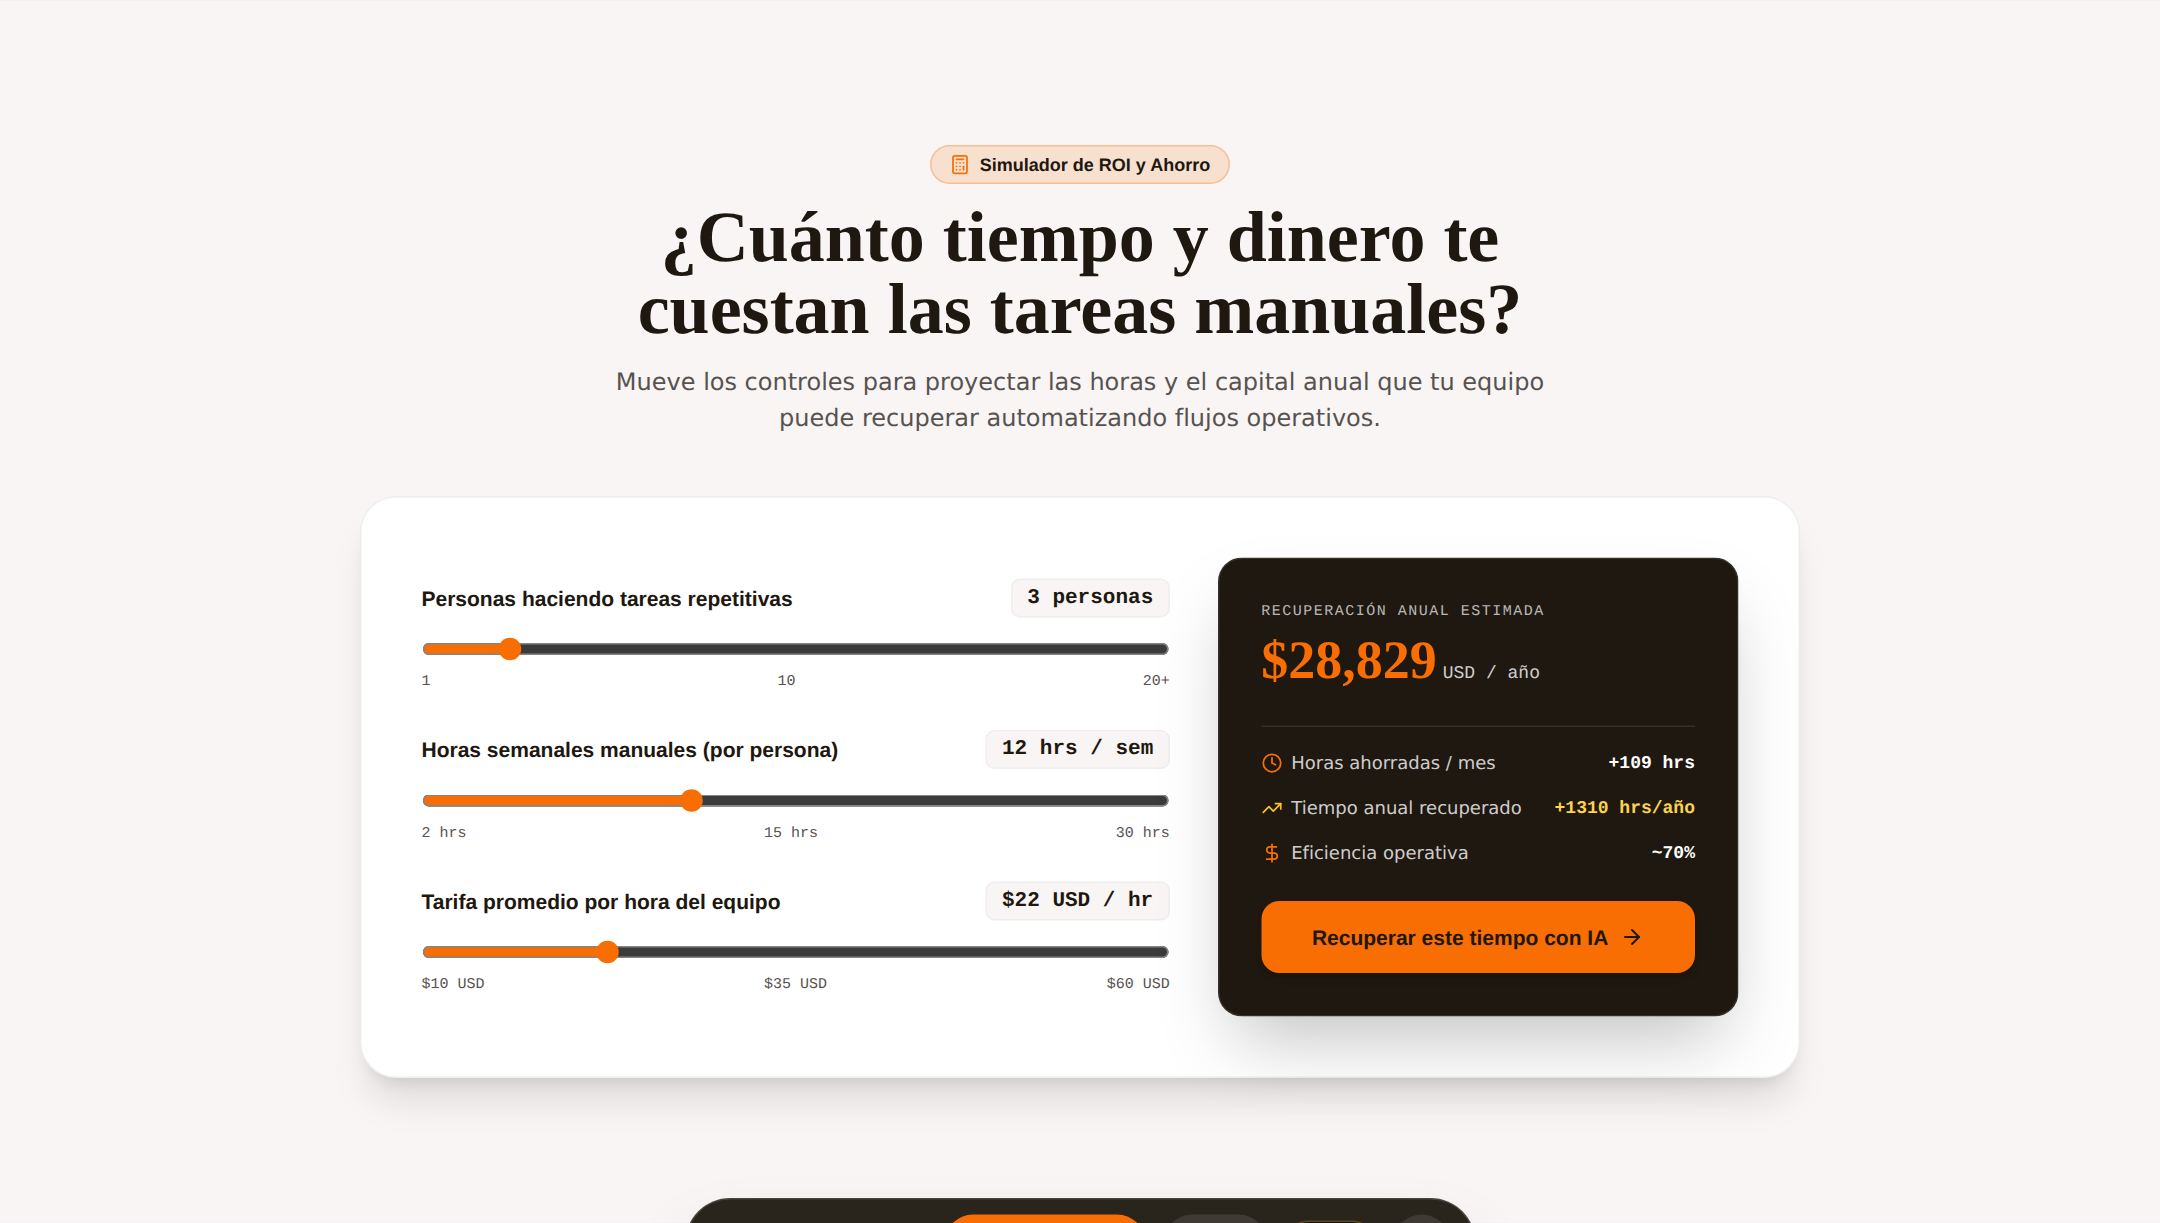
4. Retorno de Inversión y Eficiencia Operativa
El impacto de estructurar la infraestructura con reglas deterministas se refleja en estabilidad operativa y tranquilidad de despliegue.
Con esta base sólida, podemos orquestar integraciones de IA, optimizaciones de SEO técnico y flujos frontend en Next.js sabiendo que el entorno de ejecución está blindado.
¿Quieres implementar una infraestructura ágil, segura y optimizada para tus productos digitales? Hablemos en andresmorales.com.co.
¿Quieres automatizar tu operación o acelerar tu producto digital?
Diseño pipelines con IA, modernizo stacks en Next.js y blindo servidores con cero fricción técnica. Hablemos de números y arquitectura.